Nizozemské právo na ochranu osobních údajů se skládá z obecného nařízení o ochraně osobních údajů (GDPR), které se uplatňuje přímo, a nizozemského zákona o implementaci GDPR (Uitvoeringswet Algemene verordening gegevensbescherming, UAVG), který doplňuje možnosti, které GDPR ponechává členským státům. Nizozemský úřad pro ochranu osobních údajů (Autoriteit Persoonsgegevens, AP) dohlíží na dodržování předpisů a může ukládat pokuty; hlavní výjimkou z působnosti GDPR je čistě osobní nebo domácí použití, jako jsou soukromé fotografie uchovávané pro vás.
Pro jakoukoli organizaci rozhodují ve většině případů dvě otázky: existuje pro zpracování právní základ a respektuje to zásady GDPR? Níže vysvětlujeme jak nizozemské dodatky k UAVG, práva jednotlivců, 72hodinovou povinnost oznamování narušení bezpečnosti a co musí mít organizace se sídlem v Nizozemsku zavedeno.
Obsah
Která pravidla platí pro osobní údaje v Nizozemsku?
GDPR platí ve všech členských státech EU bez implementace a UAVG doplňuje nizozemská pravidla tam, kde to GDPR umožňuje. Společně se vztahují na společnosti, vládní orgány, nadace a kohokoli jiného, kdo zpracovává osobní údaje.
Osobní údaje jsou jakékoli informace o identifikované nebo identifikovatelné osobě: jméno, e-mailová adresa, fotografie, IP adresa nebo číslo zákazníka. Zpracování zahrnuje vše, co s nimi děláte, od shromažďování a ukládání až po prohlížení, sdílení a mazání.
Nizozemský zákon UAVG (United Act of Avengers - zákon o ochraně osobních údajů) stanoví několik pravidel specifických pro Nizozemsko. Podle článku 5 UAVG potřebuje dítě mladší 16 let souhlas rodiče nebo zákonného zástupce, pokud je zpracování založeno na souhlasu. Podle článku 46 UAVG lze číslo občanské služby (burgerservicenummer, BSN) použít pouze tehdy, pokud to předepisuje zákon. Články 22 až 30 UAVG stanoví výjimky pro zvláštní kategorie údajů.
Jaký právní základ potřebujete?
Každá operace zpracování vyžaduje jeden ze šesti právních základů uvedených v článku 6 GDPR: souhlas, plnění smlouvy, právní povinnost, životně důležité zájmy, veřejný úkol nebo oprávněný zájem. Souhlas je pouze jedním z nich a často ne tím správným.
Pro většinu obchodního a pracovního zpracování je správným základem plnění smlouvy, právní povinnosti nebo oprávněného zájmu. Souhlas musí být svobodný, konkrétní, informovaný a kdykoli odvolatelný. Mezi zaměstnavatelem a zaměstnancem je zřídka svobodný, takže spoléhání se na něj v tomto případě obvykle činí zpracování nezákonným.
Oprávněný zájem vyžaduje zdokumentovaný test vyváženosti: jaký je váš zájem, je pro něj zpracování nezbytné a převažuje nad zájmy dotčených osob? Toto posouzení zaznamenejte před zahájením, nikoli po podání stížnosti.
Které zásady musí dodržovat každé zpracování?
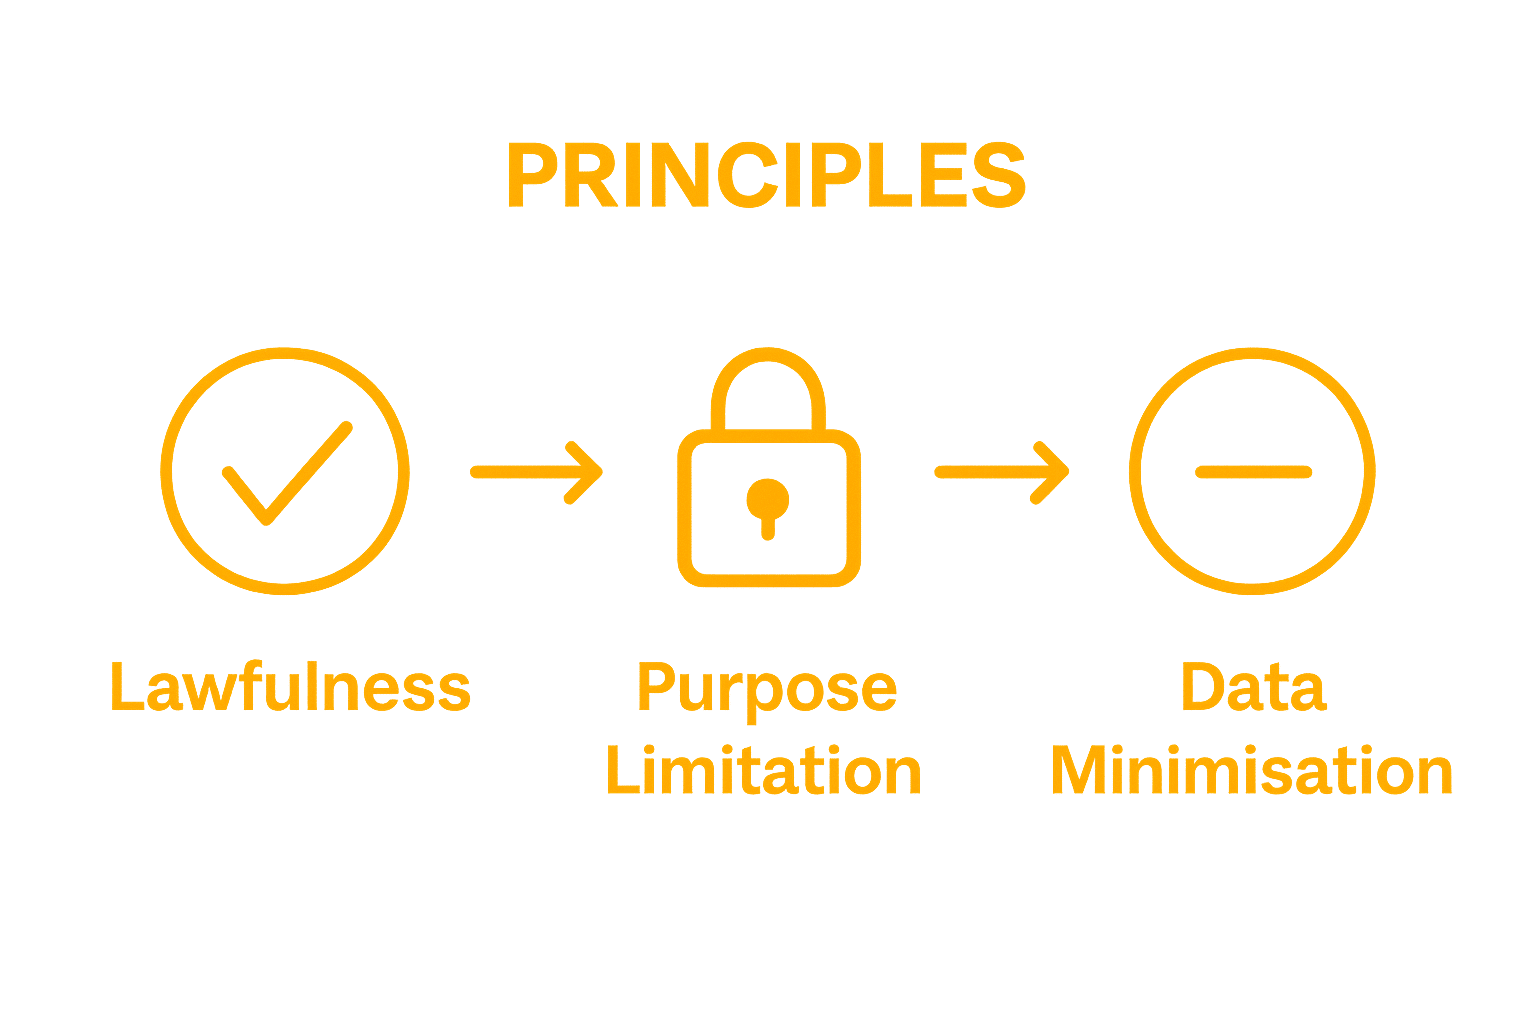
Článek 5 GDPR uvádí zásady, které se vztahují na veškeré zpracování bez ohledu na právní základ. Podle zásady odpovědnosti musíte být také schopni prokázat, že je dodržujete.
| Zásada | Co to znamená v praxi |
|---|---|
| Zákonnost, spravedlnost a transparentnost | Právní základ, žádné skryté zpracování a jasné informace v prohlášení o ochraně osobních údajů. |
| Omezení účelu | Shromažďujte data pro stanovené účely a nepoužívejte je znovu pro nekompatibilní účely. |
| Minimalizace dat | Sbírejte jen to, co pro daný účel potřebujete. |
| Přesnost | Udržujte data správná a aktuální. |
| Omezení úložiště | Smazat nebo anonymizovat data, jakmile je splněn účel. |
| Integrita a důvěrnost | Vhodné zabezpečení proti neoprávněnému přístupu, ztrátě a poškození. |
| Odpovědnost | Zdokumentujte své volby, abyste mohli AP ukázat, že je splňujete. |
Kdy můžete zpracovávat zdravotní údaje a další zvláštní kategorie?
Pouze výjimečně. Údaje odhalující rasový nebo etnický původ, politické názory, náboženství, členství v odborech, genetické nebo biometrické údaje používané k identifikaci, zdraví, sexuální život nebo sexuální orientaci nesmí být zpracovávány, pokud se na ně nevztahuje výjimka uvedená v článku 9 GDPR a v zákoně UAVG (článek 22 UAVG).
V praxi zaměstnavatelé nemusí registrovat povahu ani příčinu nemoci zaměstnance; tyto informace patří firemnímu lékaři. Poskytovatelé zdravotní péče mohou zpracovávat zdravotní údaje za účelem léčby v souladu s povinností lékařského tajemství. Údaje o trestní činnosti podléhají podobným omezením podle článku 10 GDPR a zákona UAVG.
Jaká mají jednotlivci práva?
Jednotlivci mohou požádat o přístup k údajům, jejich opravu, výmaz, omezení zpracování, přenositelnost a mohou vznést námitku proti zpracování podle článků 15 až 22 GDPR. Musíte odpovědět do jednoho měsíce, přičemž v případě složitých žádostí můžete tuto lhůtu prodloužit o dva měsíce, pokud danou osobu informujete do prvního měsíce (článek 12(3) GDPR).
Právo na přístup k údajům je nejčastěji využívaným právem, často jako první krok v pracovním nebo zákaznickém sporu. Dotyčná osoba má nárok na kopii údajů, účely, příjemce a dobu uchovávání. Odmítnutí nebo ignorování žádosti může vést ke stížnosti u AP nebo k podání žaloby k soudu.
Co musíte udělat po úniku dat?
Nahlaste to AP do 72 hodin od zjištění, pokud není nepravděpodobné, že by to představovalo riziko pro dotčené osoby (článek 33 GDPR). Pokud je riziko vysoké, musíte tyto osoby bez zbytečného odkladu informovat také (článek 34 GDPR).
Únik dat (datalek) je jakékoli narušení bezpečnosti vedoucí ke ztrátě osobních údajů nebo neoprávněnému přístupu k nim: ztracený notebook, e-mail odeslaný nesprávným příjemcům, útok ransomwaru. Zaznamenejte si každé narušení interně, včetně těch, která nenahlásíte, spolu s fakty, důsledky a přijatými opatřeními. Organizace, na které se vztahuje zákon o kybernetické bezpečnosti (Cyberbeveiligingswet), platný od 15. srpna 2026, mohou být také povinny včas varovat před závažným incidentem do 24 hodin.
Co musí mít organizace zavedeno?
Podle zásady odpovědnosti musíte být schopni prokázat soulad s dokumenty. Základní soubor je stejný pro většinu organizací usazených v Nizozemsku.
- Záznam o činnostech zpracování (článek 30 GDPR), seznam účelů, kategorií údajů a příjemců a dob uchovávání.
- Prohlášení o ochraně osobních údajů, které informuje osoby o zpracování; viz naše pokyny k prohlášením o ochraně osobních údajů podle nizozemského práva.
- Smlouvy o zpracování osobních údajů s každým dodavatelem, který zpracovává osobní údaje vaším jménem (článek 28 GDPR), jako jsou poskytovatelé cloudových služeb, mzdových služeb a IT.
- Posouzení vlivu na ochranu osobních údajů (DPIA) u zpracování, které pravděpodobně povede k vysokému riziku, jako je rozsáhlé monitorování nebo zpracování zdravotních údajů (článek 35 GDPR).
- Pověřenec pro ochranu osobních údajů, pokud vaše hlavní činnosti zahrnují rozsáhlý monitoring nebo rozsáhlé zpracování zvláštních kategorií údajů, a vždy pro orgány veřejné moci (článek 37 GDPR).
- Bezpečnostní opatření přiměřená riziku a postup pro případ narušení bezpečnosti a žádostí jednotlivců.
Co může udělat nizozemský úřad pro ochranu osobních údajů?
Úřad pro ochranu osobních údajů (AP) může provést vyšetřování, nařídit vám sladění zpracování, uložit zákaz zpracování a uložit vám pokutu. Podle článku 83 GDPR dosahují pokuty za nejzávažnější porušení 20 milionů EUR nebo 4 % celosvětového ročního obratu, podle toho, která částka je vyšší.
AP si sama rozhoduje, které stížnosti bude vyšetřovat, a nepřiznává odškodnění. Jednotlivci, kteří utrpěli škodu, se o ni domáhají u občanskoprávního soudu podle článku 82 GDPR. Pokuta od AP je správní rozhodnutí: můžete proti němu podat námitku do šesti týdnů a poté se odvolat ke správnímu soudu.
Co byste si jako organizace měli ověřit?
- Existuje pro každý účel zpracování právní základ podle článku 6 GDPR a je tento základ zdokumentován?
- Je váš záznam o činnostech zpracování úplný a aktuální?
- Máte s každým dodavatelem, který pro vás zpracovává osobní údaje, smlouvu o zpracování osobních údajů?
- Můžete odpovědět na žádosti o přístup a výmaz do jednoho měsíce?
- Máte postup pro případ narušení, který umožňuje oznámení AP do 72 hodin?
- Používáte BSN pouze tam, kde to předepisuje zákon (článek 46 UAVG)?
Co byste si jako jednotlivec měli ověřit?
- Přečtěte si prohlášení o ochraně osobních údajů dané organizace, abyste zjistili, na jakém základě a k jakému účelu používá vaše data.
- Zašlete písemnou žádost o přístup podle článku 15 GDPR a poznamenejte si datum; odpověď je splatná do jednoho měsíce.
- Odvolat souhlas nebo vznést námitku, pokud je zpracování založeno na souhlasu nebo oprávněném zájmu.
- Uschovejte si kopie veškeré korespondence pro případ, že byste si stěžovali u AP nebo se obrátili na soud.
- Pokud jste utrpěli škodu, zvažte uplatnění nároku podle článku 82 GDPR u občanskoprávního soudu.
Co pro vás můžeme udělat s ochranou dat?
Naši IT a právníci v oblasti ochrany osobních údajů poskytují poradenství organizacím i jednotlivcům v oblasti GDPR a UAVG:
- Prověřujeme vaše zpracovatelské činnosti a vytvoříme nebo zkontrolujeme váš záznam o zpracování.
- Vypracováváme prohlášení o ochraně osobních údajů, smlouvy se zpracovateli a zásady ochrany osobních údajů.
- Provádíme nebo kontrolujeme posouzení vlivu na ochranu osobních údajů (DPIA) pro vysoce rizikové zpracování.
- Doporučujeme, aby byl do 72 hodin od úniku dat informován AP a jednotlivci.
- Vyřizujeme žádosti a stížnosti o přístup a výmaz údajů pro organizace i jednotlivce.
- Vznášíme námitky proti rozhodnutím AP a pokutám a provádíme odvolání.
Shrnutí
- GDPR se v Nizozemsku vztahuje přímo; UAVG doplňuje nizozemská pravidla, jako je věk 16 let pro souhlas a omezení používání BSN.
- Každé zpracování potřebuje právní základ podle článku 6 GDPR; souhlas často není ten správný, zejména v práci.
- Zvláštní kategorie, jako například zdravotní údaje, lze zpracovávat pouze na základě výjimky.
- Žádosti jednotlivců musí být zodpovězeny do jednoho měsíce; porušení musí být nahlášeno AP do 72 hodin.
- AP může uložit pokuty až do výše 20 milionů eur nebo 4 % celosvětového ročního obratu.
Často kladené otázky
Platí GDPR přímo v Nizozemsku?
Ano. GDPR platí bez implementace; nizozemský zákon o implementaci GDPR (UAVG) pouze přidává pravidla tam, kde GDPR ponechává prostor, například pro zvláštní kategorie údajů a používání BSN.
Je pro zpracování osobních údajů vždy vyžadován souhlas?
Ne. Souhlas je jedním ze šesti právních základů v článku 6 GDPR. Většina zpracování ze strany podniků a zaměstnavatelů je založena na smlouvě, právní povinnosti nebo oprávněném zájmu.
Jak rychle musí organizace reagovat na žádost o přístup?
Do jednoho měsíce od obdržení. V případě složitých nebo četných žádostí lze lhůtu prodloužit o dva měsíce, pokud je dotyčná osoba informována do prvního měsíce (článek 12(3) GDPR).
Kdy je nutné nahlásit únik dat?
Do 72 hodin od zjištění o porušení informovat Úřad pro ochranu osobních údajů, pokud je nepravděpodobné, že by porušení představovalo riziko pro dotčené osoby. Pokud je riziko vysoké, musí být informovány i tyto osoby.